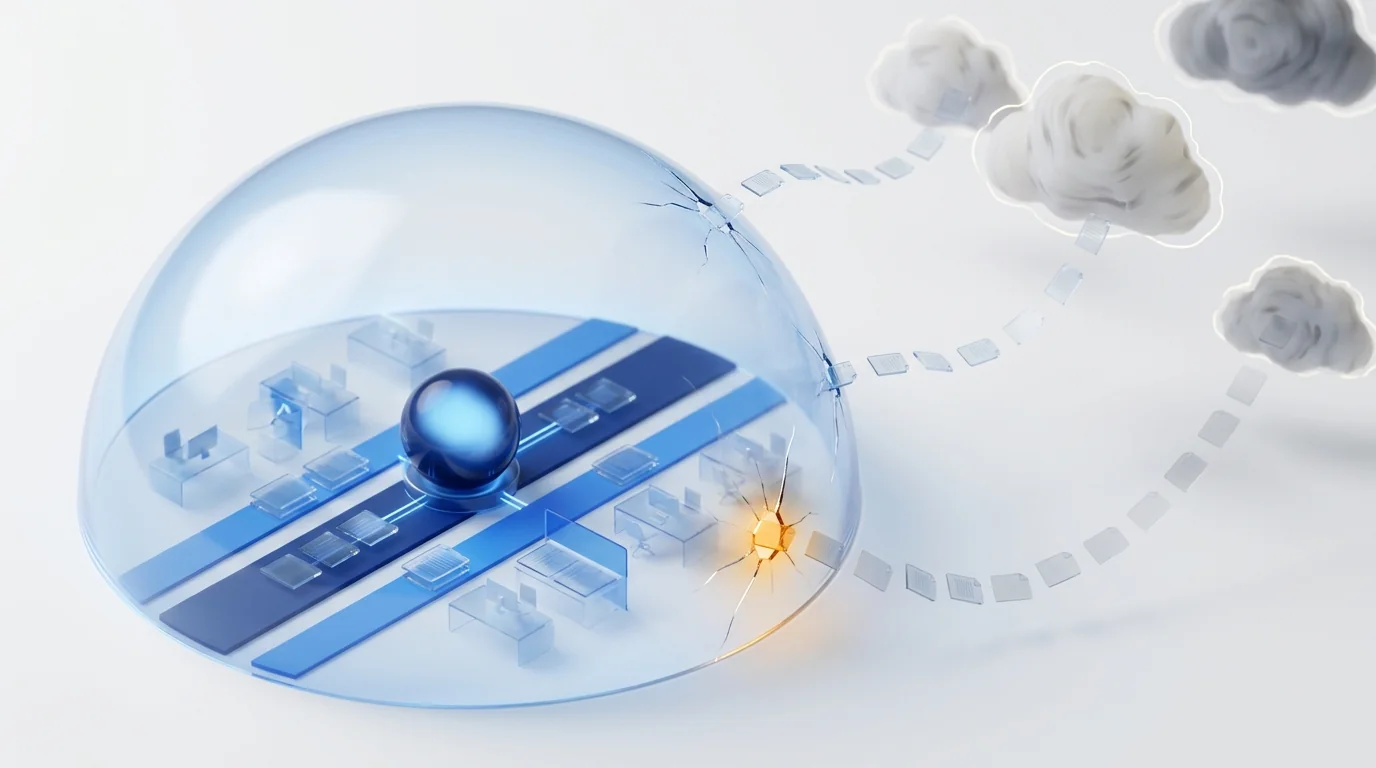
Lo shadow AI è l'uso di strumenti di intelligenza artificiale che l'azienda non ha approvato né contrattualizzato. Il rischio non è l'uso in sé, ma il fatto che l'informazione aziendale esca dal perimetro senza contratto, senza traccia e senza possibilità di recuperarla. IBM lo associa al 20 % delle violazioni analizzate nel 2025 e a circa 670.000 $ di sovraccosto per incidente. Si corregge con un catalogo di strumenti approvati, una regola chiara su quali dati non escono mai e un'alternativa interna altrettanto comoda.
Che cos'è lo shadow AI e perché non è il vecchio shadow IT
Lo shadow IT è da vent'anni nel vocabolario di ogni responsabile dei sistemi: la persona che salva un file su un cloud personale perché il server aziendale è lento. Fastidioso, ma circoscritto. Il file cambiava posto; restava lo stesso file e si poteva recuperare.
Lo shadow AI cambia due cose, ed entrambe contano:
- Il dato non si sposta: si consegna. Il contratto non viene salvato altrove, viene dato a un terzo perché lo elabori. Che cosa accada poi a quel testo dipende da condizioni di servizio che nessuno in azienda ha letto né negoziato.
- Non c'è traccia di acquisto. Il classico shadow IT lasciava indizi: un'installazione, un abbonamento, un pagamento con la carta di un reparto. Qui basta aprire una scheda del browser. Gli indicatori con cui l'IT individua gli strumenti non autorizzati semplicemente non scattano.
Per questo le indagini di settore variano tanto — a seconda dello studio, tra metà e quattro quinti dei lavoratori ammettono di usare IA non approvata — ma concordano sull'essenziale: il numero è sempre molto più alto di quanto creda la direzione. Ed è più alto perché la domanda giusta non è «quante persone usano l'IA?», ma «quante hanno trovato una scorciatoia che fa risparmiare un'ora al giorno e non intendono rinunciarvi?».
Perché accade: è attrito, non ribellione
Conviene togliere il tono morale alla faccenda, perché è il tono morale a impedire di risolverla. Nessuno incolla un contratto in una chat pubblica per danneggiare la propria azienda. Lo fa perché deve riassumere quaranta pagine entro le sei del pomeriggio e lo strumento funziona.
I quattro attriti che generano shadow AI sono quasi sempre gli stessi:
- Non esiste un'alternativa interna. L'azienda non offre alcuno strumento di IA, o quello che offre è peggiore di quello gratuito fuori.
- Chiedere il permesso richiede più tempo del lavoro. Se attivare uno strumento significa sei settimane di comitato, lo strumento si usa senza attivarlo.
- La regola non esiste o nessuno l'ha letta. «Usare l'IA con buon senso» non è una policy: non dice quale informazione può uscire e quale no.
- Il processo obbliga a copiare e incollare. Quando l'informazione vive in PDF sparsi, e-mail e fogli di calcolo, qualcuno deve estrarla a mano — e una volta fuori, poco importa dove venga incollata.
Il quarto è il più interessante, perché indica un problema di architettura e non di comportamento. Un processo che si può concludere solo ricopiando dati da uno schermo all'altro fabbrica shadow AI, e nessuna circolare interna lo impedirà.
Che cosa esce davvero
Nei casi documentati, ciò che esce non è una curiosità: è l'asset. Questa è la classificazione utile per scrivere una policy, in ordine di gravità crescente.
| Che cosa viene incollato nella chat | Che cosa è in gioco |
|---|---|
| Un testo generico, per migliorare la forma | Nulla di rilevante. È l'uso che conviene consentire con chiarezza, perché non si confonda con il resto. |
| Un'offerta commerciale o un listino prezzi | Segreto commerciale. Nessuna sanzione amministrativa, ma perdita di posizione competitiva se finisce dove non deve. |
| Una busta paga, una cartella clinica, un elenco clienti | Dati personali trattati da un terzo senza contratto di responsabile del trattamento e, spesso, senza base giuridica né informativa agli interessati. |
| Un contratto con un cliente | Violazione dell'accordo di riservatezza firmato con quel cliente. Il danno è contrattuale e immediato. |
| Codice sorgente proprietario o credenziali incollate «per farle controllare» | Proprietà intellettuale e superficie d'attacco. Credenziali in una cronologia di conversazione sono credenziali compromesse. |
Il confine da rendere esplicito non passa per lo strumento, ma per il tipo di informazione. Una policy che dice «vietato usare l'IA» viene infranta il primo giorno; una che dice «nessun dato personale, nessun contratto e nessun codice in strumenti fuori catalogo» si ricorda in una frase e si può applicare.
Quanto costa: le cifre che già esistono
La discussione sullo shadow AI resta ipotetica finché non compare un numero. Il rapporto IBM sul costo di una violazione dei dati del 2025 ne offre tre da tenere a portata di mano:
- Una organizzazione colpita su cinque ha dichiarato il coinvolgimento dello shadow AI.
- Quelle violazioni sono costate in media circa 670.000 dollari in più rispetto a quelle senza questo fattore.
- Il 97 % delle organizzazioni con una violazione legata all'IA non aveva controlli di accesso su quei sistemi.
Nello stesso rapporto, circa due terzi delle organizzazioni analizzate non avevano una policy di governance dell'IA o la stavano ancora scrivendo. In altre parole: il problema non è che i controlli falliscono, è che nella maggior parte dei casi non ce n'è ancora nessuno che possa fallire. È lì che un pomeriggio di lavoro rende più di qualunque strumento.
Che cosa impone già la normativa
Anche se nessuno ha ancora bussato alla porta, il quadro europeo obbliga già su due fronti distinti.
GDPR. Se una persona incolla dati personali in uno strumento esterno, quello strumento agisce come responsabile del trattamento. Senza contratto ai sensi dell'articolo 28 del regolamento (UE) 2016/679, senza registro dei trattamenti e senza garanzie sul luogo del trattamento, la comunicazione è illecita. E la responsabilità è del titolare — l'azienda —, non del singolo dipendente.
Regolamento sull'IA. Il regolamento (UE) 2024/1689 ha introdotto all'articolo 4, applicabile dal 2 febbraio 2025, un obbligo di alfabetizzazione in materia di IA: i deployer devono garantire un livello sufficiente di competenza del personale, consapevolezza dei rischi inclusa. E dal 2 agosto 2026 si applicano gli obblighi di trasparenza dell'articolo 50. Difficile formare un organico su strumenti di cui si ignora l'esistenza. Lo approfondiamo in che cosa chiede il regolamento europeo sull'IA all'automazione dei processi.
Per la lettura italiana del tema abbiamo dedicato un approfondimento alla legge 132/2025 sull'intelligenza artificiale.
Perché vietare è la peggiore delle politiche
La reazione istintiva — bloccare i domini e diramare un divieto — fallisce per un motivo semplice: non elimina il bisogno. La relazione ha ancora quaranta pagine e la scadenza è la stessa. Cambia solo dove viene svolto il lavoro e se l'azienda ne viene a conoscenza.
Bloccare ha inoltre un doppio costo che quasi mai viene contabilizzato:
- L'uso si sposta sul telefono personale, dove non c'è proxy, non ci sono log e non esiste alcuna possibilità di controllo. Si passa da un rischio visibile a uno invisibile.
- Si perde la conversazione. Chi ha trovato un buon caso d'uso smette di condividerlo, e con esso se ne va l'informazione che avrebbe permesso di trasformarlo in un processo ufficiale capace di far risparmiare ore a un intero reparto.
La politica che funziona assomiglia a quella applicata a suo tempo all'archiviazione in cloud: non si è vietato di salvare file fuori dal server, si è offerto un posto migliore e si è detto chiaramente che cosa non poteva uscirne.
Piano di 30 giorni per riprendere il controllo
Non serve un programma di governance di dodici mesi per smettere di navigare alla cieca. Quattro settimane bastano per passare da «non sappiamo nulla» a «abbiamo un quadro e funziona».
- Settimana 1 — Guardare. Tre fonti: i log di uscita di proxy o firewall (quali domini di IA e da quali reparti), l'inventario delle applicazioni collegate via OAuth a posta e office, e un sondaggio anonimo di cinque domande sugli usi. Il sondaggio spiega ciò che i log non dicono.
- Settimana 2 — Scrivere una regola che stia in una frase. Quale informazione non esce mai (dati personali, contratti, codice, credenziali), quali strumenti sono approvati e a chi rivolgersi in caso di dubbio. Una pagina. Se ne occupa dodici, non la legge nessuno.
- Settimana 3 — Offrire un'alternativa migliore. Uno o due strumenti con contratto, con trattamento nell'Unione europea e senza uso dei dati per l'addestramento. Senza questo, i due passi precedenti sono carta straccia.
- Settimana 4 — Aprire un canale rapido. Un modulo per richiedere l'attivazione di uno strumento nuovo con impegno di risposta entro cinque giorni lavorativi. La velocità di quel canale determina il livello di shadow AI dell'anno successivo più di qualunque altra misura.
Una nota sulla settimana 3: l'alternativa interna non vince perché è aziendale, vince perché è comoda. Se richiede tre clic in più rispetto ad aprire una scheda, perde.
Come lo risolve Dokuflex: il dato non deve uscire
Lo shadow AI nasce da una carenza precisa: l'informazione sta in un posto e l'intelligenza in un altro, quindi qualcuno deve fare da ponte copiando e incollando. Il modo strutturale di chiuderla è far lavorare l'IA dove il documento già vive.
- L'IA si esegue dentro il processo. Classificare una fattura, estrarre i campi di un contratto o riassumere un fascicolo avviene come un passo del flusso in Dokuflex BPM low-code, sul documento già presente nella gestione documentale. Nessuno deve esportare nulla per chiedere aiuto.
- Permessi ereditati, non reinventati. L'assistente vede esattamente ciò che vede l'utente che lo invoca: stessa autenticazione, stessi ruoli, stesse cartelle. È la differenza tra un'IA integrata con la directory aziendale e una scheda anonima del browser.
- Resta una traccia. Ogni intervento dell'IA è registrato come azione del fascicolo: quale documento, quale operazione, quale utente e quando. È ciò che rende una risposta verificabile e consente di rispondere a un'ispezione senza ricostruire nulla.
- Trattamento sotto controllo. Il modello viene interrogato con il contesto minimo necessario e sotto contratto, con l'architettura descritta in LLM e RAG conformi al GDPR europeo. L'azienda sa che cosa esce, verso dove e con quali garanzie.
Detto senza fronzoli: non esiste una funzione che «elimini lo shadow AI». Esiste però la possibilità di togliergli la ragion d'essere. Quando chiedere un riassunto dentro il fascicolo è più rapido che aprire un'altra scheda e incollare il PDF, la scorciatoia smette di convenire.
Domande frequenti
Che cos'è lo shadow AI? +
È l'uso di strumenti di intelligenza artificiale in azienda senza che l'organizzazione li abbia approvati, contrattualizzati o valutati: un assistente conversazionale aperto nel browser personale, un'estensione che riassume le e-mail, un traduttore online in cui si incolla un contratto. Non c'è contratto, non c'è traccia e non c'è controllo su dove finisca l'informazione consegnata.
In che cosa si differenzia dal classico shadow IT? +
Nello shadow IT classico la persona salvava un file in un servizio non autorizzato: il dato si spostava, ma restava lo stesso file e poteva essere recuperato o cancellato. Con lo shadow AI la persona consegna il contenuto a un terzo perché lo elabori, e quel contenuto può essere conservato, usato per migliorare un servizio o esposto in una violazione. Inoltre l'adozione non passa da alcun acquisto: basta aprire una scheda del browser, quindi i consueti segnali di spesa o installazione non scattano mai.
Quanto costa lo shadow AI a un'azienda? +
Il rapporto IBM sul costo di una violazione dei dati 2025 quantifica nel 20 % le organizzazioni che hanno subito una violazione con coinvolgimento di shadow AI, con un sovraccosto medio di circa 670.000 dollari rispetto agli incidenti senza questo fattore. Lo stesso rapporto segnala che il 97 % delle organizzazioni con una violazione legata all'IA non aveva controlli di accesso su quei sistemi.
Vietare l'IA risolve il problema? +
No, lo nasconde. Il divieto non elimina il bisogno che ha spinto la persona a cercare lo strumento: la relazione di quaranta pagine va comunque riassunta entro le diciotto. Cambia solo il fatto che non lo racconta più, e così l'azienda perde l'unica fonte di informazione che aveva su che cosa viene usato e per che cosa. Funzionano meglio un catalogo breve di strumenti approvati, una regola chiara su quali informazioni non escono mai e un canale rapido per chiedere l'attivazione di uno strumento nuovo.
Che cosa impone il regolamento europeo sull'IA? +
Il regolamento (UE) 2024/1689 impone dal 2 febbraio 2025, all'articolo 4, un obbligo di alfabetizzazione in materia di IA: i deployer devono garantire un livello sufficiente di competenza del proprio personale, inclusa la consapevolezza dei rischi. Dal 2 agosto 2026 si applicano inoltre gli obblighi di trasparenza dell'articolo 50, relativi all'interazione con i sistemi di IA e ai contenuti generati artificialmente. Un organico che usa strumenti di cui l'azienda ignora l'esistenza è, per definizione, un organico che non è stato possibile formare.
Da dove si comincia per individuare lo shadow AI? +
Da tre fonti quasi sempre disponibili: i log di uscita del firewall o del proxy (quali domini di IA vengono visitati e da quali reparti), l'inventario delle estensioni e applicazioni collegate via OAuth all'ambiente di posta e office, e un sondaggio interno anonimo su come viene usata. Insieme danno una mappa ragionevole in una settimana, e il sondaggio rivela i casi d'uso che i log non spiegano.
Quali informazioni non devono mai entrare in un'IA non approvata? +
Dati personali di clienti, pazienti o dipendenti; contratti e listini; codice sorgente proprietario; tutto ciò che è coperto da segreto commerciale o da un accordo di riservatezza con terzi; e qualunque dato soggetto a un obbligo settoriale di conservazione. La regola pratica che si ricorda meglio è semplice: ciò che non manderesti via e-mail a un fornitore senza contratto firmato, non incollarlo in una chat di IA.
Fonti
- IBM — Cost of a Data Breach Report 2025: coinvolgimento dello shadow AI nelle violazioni, sovraccosto associato e assenza di controlli di accesso e di policy di governance.
- Regolamento (UE) 2024/1689 (regolamento sull'IA): articolo 4, alfabetizzazione in materia di IA; articolo 50, obblighi di trasparenza.
- Regolamento (UE) 2016/679 (GDPR): articolo 28, trattamento da parte del responsabile.
Togli alla scorciatoia la sua ragion d'essere
Prenota 30 minuti: prendiamo un processo reale della tua azienda, guardiamo quali informazioni vengono copiate a mano oggi e che cosa servirebbe perché l'IA lavori sul documento senza farlo uscire di casa. Senza impegno e senza presentazione di prodotto.