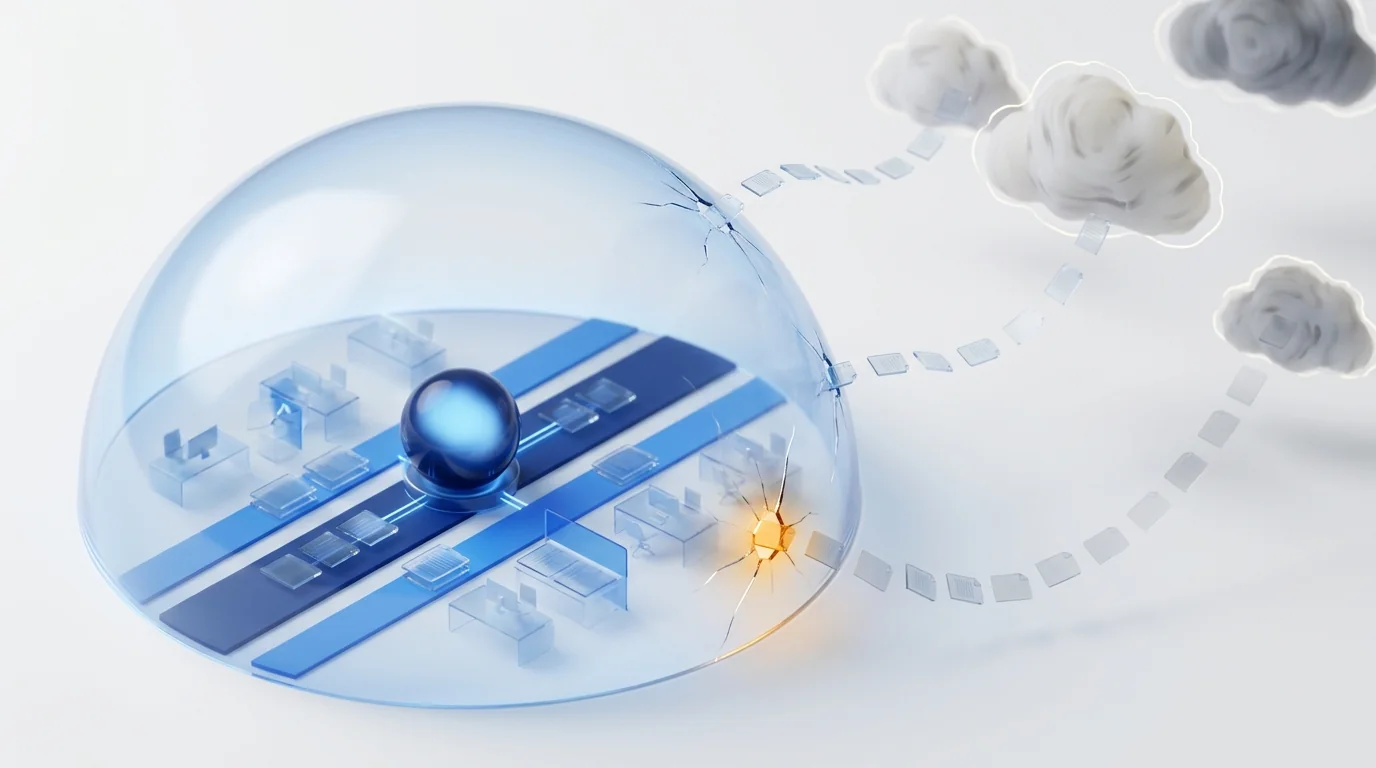
Schatten-KI ist die Nutzung von KI-Werkzeugen, die das Unternehmen weder freigegeben noch beauftragt hat. Das Risiko ist nicht die Nutzung selbst, sondern dass Unternehmensinformationen die Grenze ohne Vertrag, ohne Dokumentation und ohne Rückholmöglichkeit verlassen. IBM verbindet sie mit 20 % der 2025 untersuchten Datenpannen und mit rund 670.000 $ Mehrkosten je Vorfall. Die Korrektur: ein Katalog freigegebener Werkzeuge, eine klare Regel zu Daten, die nie das Haus verlassen, und eine interne Alternative, die genauso bequem ist.
Was Schatten-KI ist — und warum sie nicht die alte Schatten-IT ist
Schatten-IT steht seit zwanzig Jahren im Vokabular jeder IT-Leitung: die Person, die eine Datei in einer privaten Cloud ablegt, weil der Firmenserver langsam ist. Ärgerlich, aber überschaubar. Die Datei hat den Ort gewechselt; sie blieb dieselbe Datei und ließ sich zurückholen.
Schatten-KI ändert zwei Dinge, und beide zählen:
- Die Daten wandern nicht, sie werden übergeben. Der Vertrag wird nicht anderswo gespeichert, sondern einem Dritten zur Verarbeitung gegeben. Was danach mit diesem Text geschieht, richtet sich nach Nutzungsbedingungen, die niemand im Unternehmen gelesen oder verhandelt hat.
- Es gibt keine Kaufspur. Klassische Schatten-IT hinterließ Spuren: eine Installation, ein Abonnement, eine Kartenzahlung aus irgendeiner Abteilung. Hier genügt ein Browser-Tab. Die Indikatoren, mit denen die IT nicht freigegebene Werkzeuge entdeckt, schlagen schlicht nicht an.
Deshalb schwanken Branchenumfragen so stark — je nach Studie geben zwischen der Hälfte und vier Fünfteln der Beschäftigten nicht freigegebene KI-Nutzung zu —, stimmen im Kern aber überein: die Zahl liegt immer deutlich höher, als die Leitung glaubt. Sie liegt höher, weil die richtige Frage nicht lautet „Wie viele nutzen KI?", sondern „Wie viele haben eine Abkürzung gefunden, die täglich eine Stunde spart, und werden darauf nicht verzichten?".
Warum es passiert: Reibung, nicht Rebellion
Man sollte den moralischen Ton herausnehmen, denn der moralische Ton verhindert die Lösung. Niemand fügt einen Vertrag in einen öffentlichen Chat ein, um dem Arbeitgeber zu schaden. Es geschieht, weil vierzig Seiten bis achtzehn Uhr zusammengefasst sein müssen und das Werkzeug funktioniert.
Die vier Reibungspunkte, die Schatten-KI erzeugen, sind fast immer dieselben:
- Es gibt keine interne Alternative. Das Unternehmen bietet gar kein KI-Werkzeug an — oder ein schlechteres als das kostenlose draußen.
- Die Freigabe dauert länger als die Arbeit. Wenn die Aufnahme eines Werkzeugs sechs Wochen Gremienarbeit kostet, wird es ohne Aufnahme genutzt.
- Die Regel fehlt oder wurde nie gelesen. „KI mit Verstand nutzen" ist keine Richtlinie; sie sagt nicht, welche Information das Haus verlassen darf und welche nicht.
- Der Prozess erzwingt Kopieren und Einfügen. Wenn Informationen in losen PDFs, E-Mails und Tabellen liegen, muss jemand sie von Hand herausziehen — und einmal draußen, ist es egal, wo sie eingefügt werden.
Der vierte Punkt ist der interessanteste, weil er auf ein Architektur- und nicht auf ein Verhaltensproblem zeigt. Ein Prozess, der sich nur durch Abtippen von einem Bildschirm in den nächsten abschließen lässt, produziert Schatten-KI, und kein Rundschreiben wird das verhindern.
Was tatsächlich abfließt
In dokumentierten Fällen verlässt nicht Belangloses das Haus, sondern das Wertvolle. Diese Einteilung hilft beim Schreiben einer Richtlinie, geordnet nach steigender Schwere.
| Was in den Chat eingefügt wird | Was auf dem Spiel steht |
|---|---|
| Allgemeiner Text, um die Formulierung zu verbessern | Nichts Wesentliches. Genau diese Nutzung sollte ausdrücklich erlaubt sein, damit sie nicht mit dem Rest verwechselt wird. |
| Ein Angebot oder eine Preisliste | Geschäftsgeheimnis. Keine Behörde verhängt ein Bußgeld, aber die Wettbewerbsposition ist weg, wenn es am falschen Ort landet. |
| Eine Gehaltsabrechnung, eine Patientenakte, eine Kundenliste | Personenbezogene Daten, verarbeitet von einem Dritten ohne Auftragsverarbeitungsvertrag und häufig ohne Rechtsgrundlage und ohne Information der Betroffenen. |
| Ein Kundenvertrag | Verstoß gegen die mit diesem Kunden geschlossene Vertraulichkeitsvereinbarung. Der Schaden ist vertraglich und unmittelbar. |
| Eigener Quellcode oder Zugangsdaten, „zum Prüfen" eingefügt | Geistiges Eigentum und Angriffsfläche. Zugangsdaten in einem Chatverlauf sind kompromittierte Zugangsdaten. |
Die Grenze, die Sie ausdrücklich ziehen müssen, verläuft nicht entlang des Werkzeugs, sondern entlang der Art der Information. Eine Richtlinie „KI ist verboten" wird am ersten Tag gebrochen; eine Richtlinie „keine personenbezogenen Daten, keine Verträge und kein Code in Werkzeugen außerhalb des Katalogs" passt in einen Satz und lässt sich durchsetzen.
Was es kostet: die Zahlen, die es schon gibt
Die Diskussion über Schatten-KI bleibt hypothetisch, bis eine Zahl auftaucht. Der IBM-Bericht zu den Kosten einer Datenpanne für 2025 liefert drei, die man parat haben sollte:
- Jede fünfte betroffene Organisation gab an, dass Schatten-KI im Spiel war.
- Diese Vorfälle kosteten im Schnitt rund 670.000 Dollar mehr als Vorfälle ohne diesen Faktor.
- 97 % der Organisationen mit einer KI-bezogenen Datenpanne hatten keine Zugriffskontrollen für diese Systeme.
Im selben Bericht hatten rund zwei Drittel der untersuchten Organisationen keine KI-Governance-Richtlinie oder arbeiteten noch daran. Anders gesagt: das Problem ist nicht, dass Kontrollen versagen, sondern dass es vielerorts noch gar keine gibt, die versagen könnten. Genau hier zahlt sich ein Nachmittag Arbeit mehr aus als jedes Werkzeug.
Was das Recht bereits verlangt
Auch wenn noch niemand angeklopft hat: der europäische Rahmen bindet Sie bereits an zwei Stellen.
DSGVO. Fügt jemand personenbezogene Daten in ein externes Werkzeug ein, handelt dieses Werkzeug als Auftragsverarbeiter. Ohne Auftragsverarbeitungsvertrag nach Artikel 28 der Verordnung (EU) 2016/679, ohne Verarbeitungsverzeichnis und ohne Garantien zum Verarbeitungsort ist die Übermittlung unrechtmäßig. Und verantwortlich ist der Verantwortliche — das Unternehmen —, nicht die einzelne Person.
KI-Verordnung. Die Verordnung (EU) 2024/1689 führte in Artikel 4 eine seit dem 2. Februar 2025 geltende KI-Kompetenzpflicht ein: Betreiber müssen für ein ausreichendes Maß an KI-Kompetenz ihres Personals sorgen, einschließlich des Risikobewusstseins. Und seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50. Schwierig, eine Belegschaft zu Werkzeugen zu schulen, von deren Existenz man nichts weiß. Ausführlich in was die KI-Verordnung von der Prozessautomatisierung verlangt.
Zur nationalen Umsetzung und den daraus folgenden Pflichten haben wir die Lage in Deutschland aufbereitet.
Warum ein Verbot die schlechteste Regel ist
Die instinktive Reaktion — Domains sperren, Verbot verschicken — scheitert aus einem einfachen Grund: sie beseitigt den Bedarf nicht. Der Bericht hat weiterhin vierzig Seiten und der Abgabetermin bleibt derselbe. Es ändert sich nur, wo gearbeitet wird und ob das Unternehmen davon erfährt.
Sperren hat zudem doppelte Kosten, die selten verbucht werden:
- Die Nutzung wandert aufs private Handy, wo es keinen Proxy, keine Protokolle und keinerlei Kontrolle gibt. Aus einem sichtbaren Risiko wird ein unsichtbares.
- Das Gespräch geht verloren. Wer einen wirklich guten Anwendungsfall gefunden hat, teilt ihn nicht mehr — und damit verschwindet die Information, aus der ein offizieller Prozess hätte werden können, der einer ganzen Abteilung Stunden spart.
Die Regel, die funktioniert, ähnelt der, die seinerzeit für Cloud-Speicher gefunden wurde: Man hat das Ablegen von Dateien außerhalb des Servers nicht verboten, sondern einen besseren Ort angeboten und klar gesagt, was diesen Ort nie verlassen darf.
30-Tage-Plan zur Rückgewinnung der Kontrolle
Es braucht kein zwölfmonatiges Governance-Programm, um den Blindflug zu beenden. Vier Wochen genügen, um von „wir wissen nichts" zu „wir haben einen Rahmen, und er wirkt" zu kommen.
- Woche 1 — Hinsehen. Drei Quellen: Ausgangsprotokolle von Proxy oder Firewall (welche KI-Domains aus welchen Abteilungen), der Bestand der per OAuth mit E-Mail und Office verbundenen Anwendungen und eine anonyme Umfrage mit fünf Fragen dazu, wofür KI genutzt wird. Die Umfrage erklärt, was die Protokolle nicht zeigen.
- Woche 2 — Eine Regel schreiben, die in einen Satz passt. Welche Informationen nie das Haus verlassen (personenbezogene Daten, Verträge, Code, Zugangsdaten), welche Werkzeuge freigegeben sind und wen man im Zweifel fragt. Eine Seite. Bei zwölf Seiten liest es niemand.
- Woche 3 — Eine bessere Alternative bereitstellen. Ein oder zwei Werkzeuge mit Vertrag, mit Verarbeitung in der Europäischen Union und ohne Nutzung der Daten für Training. Ohne diesen Schritt sind die beiden vorherigen Makulatur.
- Woche 4 — Einen schnellen Weg öffnen. Ein Formular zur Beantragung eines neuen Werkzeugs mit zugesagter Antwort binnen fünf Werktagen. Die Geschwindigkeit dieses Weges bestimmt das Schatten-KI-Niveau des Folgejahres stärker als jede andere Maßnahme.
Eine Anmerkung zu Woche 3: Die interne Alternative gewinnt nicht dadurch, dass sie firmeneigen ist, sondern dadurch, dass sie bequem ist. Kostet sie drei Klicks mehr als ein neuer Tab, verliert sie.
Wie Dokuflex das löst: die Daten müssen gar nicht raus
Schatten-KI entsteht aus einer konkreten Lücke: die Information liegt an einem Ort und die Intelligenz an einem anderen, also muss jemand mit Kopieren und Einfügen die Brücke bauen. Der strukturelle Weg, das zu schließen, ist, die KI dort arbeiten zu lassen, wo das Dokument schon liegt.
- Die KI läuft im Prozess. Eine Rechnung klassifizieren, Vertragsfelder auslesen oder eine Akte zusammenfassen geschieht als weiterer Schritt des Ablaufs in Dokuflex BPM low-code, auf dem Dokument, das bereits im Dokumentenmanagement liegt. Niemand muss etwas exportieren, um Hilfe zu bekommen.
- Berechtigungen werden geerbt, nicht neu erfunden. Der Assistent sieht genau das, was die aufrufende Person sieht: dieselbe Anmeldung, dieselben Rollen, dieselben Ordner. Das ist der Unterschied zwischen einer mit dem Unternehmensverzeichnis verbundenen KI und einem anonymen Browser-Tab.
- Es bleibt eine Spur. Jeder KI-Eingriff wird als Vorgang der Akte protokolliert: welches Dokument, welche Operation, welche Person, wann. Das macht eine Antwort prüfbar und erlaubt, eine Prüfung zu beantworten, ohne irgendetwas zu rekonstruieren.
- Die Verarbeitung bleibt kontrolliert. Das Modell wird mit dem minimal nötigen Kontext und unter Vertrag angefragt, nach der Architektur aus LLM und RAG im Einklang mit der europäischen DSGVO. Das Unternehmen weiß, was rausgeht, wohin und unter welchen Garantien.
Ohne Schnörkel: Es gibt keine Funktion, die „Schatten-KI abschafft". Es gibt aber die Möglichkeit, ihr den Daseinsgrund zu nehmen. Wenn eine Zusammenfassung innerhalb der Akte schneller ist als ein neuer Tab mit eingefügtem PDF, lohnt sich die Abkürzung nicht mehr.
Demo anfragen und die KI an Ihren eigenen Dokumenten sehen →
Häufige Fragen
Was ist Schatten-KI? +
Es ist die Nutzung von Werkzeugen der künstlichen Intelligenz im Unternehmen, ohne dass die Organisation sie freigegeben, beauftragt oder geprüft hätte: ein Chat-Assistent im privaten Browser-Tab, eine Erweiterung, die E-Mails zusammenfasst, ein Online-Übersetzer, in den jemand einen Vertrag einfügt. Es gibt keinen Vertrag, keine Dokumentation und keine Kontrolle darüber, wo die übergebene Information landet.
Worin unterscheidet sich das von klassischer Schatten-IT? +
Bei klassischer Schatten-IT legte jemand eine Datei in einem nicht freigegebenen Dienst ab: die Daten wanderten, blieben aber dieselbe Datei und ließen sich zurückholen oder löschen. Bei Schatten-KI übergibt die Person den Inhalt zur Verarbeitung an einen Dritten, und dieser Inhalt kann gespeichert, zur Verbesserung eines Dienstes genutzt oder in einer Datenpanne offengelegt werden. Außerdem muss nichts gekauft werden: ein Browser-Tab genügt, weshalb die üblichen Signale aus Ausgaben oder Installationen ausbleiben.
Was kostet Schatten-KI ein Unternehmen? +
Der IBM-Bericht zu den Kosten einer Datenpanne 2025 beziffert auf 20 % den Anteil der Organisationen, die eine Datenpanne mit Beteiligung von Schatten-KI meldeten, mit durchschnittlich rund 670.000 Dollar Mehrkosten gegenüber Vorfällen ohne diesen Faktor. Derselbe Bericht hält fest, dass 97 % der Organisationen mit einer KI-bezogenen Datenpanne keine Zugriffskontrollen für diese Systeme hatten.
Löst ein KI-Verbot das Problem? +
Nein, es versteckt es. Ein Verbot beseitigt nicht den Bedarf, der zur Suche nach dem Werkzeug geführt hat: der vierzigseitige Bericht muss weiterhin bis achtzehn Uhr zusammengefasst sein. Geändert wird nur, dass niemand mehr darüber spricht — das Unternehmen verliert damit die einzige Informationsquelle darüber, was wofür genutzt wird. Besser wirken ein kurzer Katalog freigegebener Werkzeuge, eine klare Regel dazu, welche Informationen nie das Haus verlassen, und ein schneller Weg, ein neues Werkzeug freigeben zu lassen.
Was verlangt die europäische KI-Verordnung hier? +
Die Verordnung (EU) 2024/1689 schreibt seit dem 2. Februar 2025 in Artikel 4 eine KI-Kompetenzpflicht vor: Betreiber von KI-Systemen müssen für ein ausreichendes Maß an KI-Kompetenz ihres Personals sorgen, einschließlich des Bewusstseins für die Risiken. Seit dem 2. August 2026 gelten zudem die Transparenzpflichten aus Artikel 50 für die Interaktion mit KI-Systemen und für künstlich erzeugte Inhalte. Eine Belegschaft, die Werkzeuge nutzt, von denen das Unternehmen nichts weiß, ist definitionsgemäß eine Belegschaft, die nicht geschult werden konnte.
Wo fängt man an, Schatten-KI zu erkennen? +
Bei drei fast immer verfügbaren Quellen: den Ausgangsprotokollen von Firewall oder Proxy (welche KI-Domains werden aus welchen Abteilungen aufgerufen), dem Bestand der per OAuth mit E-Mail- und Office-Umgebung verbundenen Erweiterungen und Anwendungen sowie einer anonymen internen Umfrage danach, wofür KI genutzt wird. Zusammen ergeben sie in einer Woche eine brauchbare Landkarte, und die Umfrage zeigt die Anwendungsfälle, die die Protokolle nicht erklären.
Welche Informationen gehören nie in eine nicht freigegebene KI? +
Personenbezogene Daten von Kunden, Patienten oder Beschäftigten; Verträge und Preisunterlagen; eigener Quellcode; alles, was unter Geschäftsgeheimnis oder eine Vertraulichkeitsvereinbarung mit Dritten fällt; und alle Daten mit branchenspezifischer Aufbewahrungspflicht. Die Faustregel, die hängen bleibt, ist einfach: Was Sie einem Lieferanten ohne unterschriebenen Vertrag nicht per E-Mail schicken würden, fügen Sie auch nicht in einen KI-Chat ein.
Quellen
- IBM — Cost of a Data Breach Report 2025: Beteiligung von Schatten-KI an Datenpannen, damit verbundene Mehrkosten sowie fehlende Zugriffskontrollen und Governance-Richtlinien.
- Verordnung (EU) 2024/1689 (KI-Verordnung): Artikel 4, KI-Kompetenz; Artikel 50, Transparenzpflichten.
- Verordnung (EU) 2016/679 (DSGVO): Artikel 28, Auftragsverarbeitung.
Nehmen Sie der Abkürzung ihren Daseinsgrund
Buchen Sie 30 Minuten: Wir nehmen einen echten Prozess von Ihnen, schauen, welche Informationen heute von Hand kopiert werden, und was nötig wäre, damit die KI am Dokument arbeitet, ohne dass es das Haus verlässt. Unverbindlich und ohne Produktpräsentation.