NIS2 és la Directiva (UE) 2022/2555, el termini de transposició nacional de la qual va vèncer el 17 d’octubre de 2024. Eleva el llistó de la ciberseguretat per a moltes organitzacions europees: ja no n’hi ha prou amb mesures tècniques aïllades, sinó que exigeix governança, gestió de riscos, responsabilitat de la direcció i una capacitat de resposta a incidents amb terminis estrictes.
Espanya va arribar tard a la transposició: l’Avantprojecte de Llei de Coordinació i Governança de la Ciberseguretat —que incorpora NIS2 al nostre ordenament— es va aprovar en Consell de Ministres el gener de 2025 i va seguir la seva tramitació parlamentària. Però les obligacions de fons de la directiva ja marquen l’estàndard exigible a entitats essencials i importants. Per això importa el 2026: aquest article, actualitzat a juny de 2026, resumeix què exigeix NIS2, amb quins terminis i sancions, i com preparar-se tractant-la com el que és —un conjunt de processos documentables i auditables.
NIS2 és la Directiva (UE) 2022/2555, el termini de transposició nacional de la qual va vèncer el 17 d’octubre de 2024. Exigeix a les entitats essencials i importants de 18 sectors mesures de gestió de riscos, responsabilitat directa de la direcció i notificació d’incidents significatius: alerta primerenca en 24 hores, notificació en 72 hores i informe final en un mes.
Què exigeix NIS2
NIS2 s’aplica a entitats «essencials» i «importants» de 18 sectors —energia, transport, banca, salut, aigua, infraestructura digital, administracions públiques, espai, fabricació crítica, etc.— i, en general, a les mitjanes i grans empreses d’aquests sectors. Sobre elles recauen obligacions concretes:
- Mesures de gestió de riscos. Anàlisi de riscos, continuïtat de negoci, xifratge, autenticació multifactor (MFA) i seguretat de la cadena de subministrament, entre d’altres.
- Responsabilitat directa de la direcció. Els òrgans de direcció han d’aprovar i supervisar les mesures, rebre formació obligatòria en ciberseguretat i responen de l’incompliment de l’entitat.
- Notificació d’incidents significatius. Amb terminis esglaonats: alerta primerenca en 24 hores, notificació en 72 hores i informe final en un mes.
- Control de la cadena de subministrament. La seguretat de proveïdors i tercers passa a ser responsabilitat de l’entitat subjecta, cosa que arrossega molts proveïdors que no estan directament regulats.
Terminis i sancions
Dos rellotges marquen el compliment de NIS2: el de la notificació de cada incident i el de les conseqüències econòmiques de no complir.
- Alerta primerenca: 24 hores des que es té coneixement de l’incident significatiu.
- Notificació: 72 hores, amb una avaluació inicial de l’incident (gravetat, impacte i indicadors de compromís).
- Informe final: 1 mes des de la notificació, amb la descripció detallada, la causa arrel i les mesures aplicades.
- Sancions. Fins a 10 M€ o el 2% de la facturació global anual per a entitats essencials; fins a 7 M€ o l’1,4% per a entitats importants (la xifra que sigui més alta).
Com preparar-se: NIS2 com a procés
Complir NIS2 no és comprar una eina: és assegurar que les obligacions —incidents, evidències, formació, proveïdors— viuen en processos definits, amb responsables, terminis i traçabilitat, i no en correus i fulls de càlcul dispersos.
- Defineix el procés de registre i escalat d’incidents amb els terminis de 24h/72h/1 mes ja incorporats com a fites, no com a tasca manual per recordar.
- Documenta les mesures de gestió de riscos i la formació de la direcció deixant evidència recuperable davant d’una auditoria.
- Converteix el control de proveïdors en un procés amb expedient: alta, avaluació de seguretat, renovació i evidències per a cada tercer.
- Assegura que tota revisió, decisió i acció correctiva queda traçada: qui, quan, amb quina evidència i quin pla es va activar.
On encaixa Dokuflex
Els processos que NIS2 exigeix són processos documentables i auditables — exactament el terreny d’un BPM documental. Dokuflex et permet orquestrar-los sense desenvolupaments a mida:
- El registre d’incidents es modela com a workflow amb SLA i escalats que vigilen els terminis de 24h, 72h i un mes, i deixen rastre de cada pas.
- Tota l’evidència documental de mesures, formació de la direcció i plans d’acció es conserva a la gestió documental amb traçabilitat apta per a auditoria.
- El control de proveïdors (cadena de subministrament) es gestiona com a procés amb expedient per a cada tercer, integrat amb els teus sistemes via integracions.
- L’accés es reforça amb autenticació corporativa: consulta com encaixen SSO amb Active Directory, OAuth, SAML i 2FA i el login amb passkeys resistent al phishing, alineats amb les mesures d’MFA que NIS2 exigeix.
Converteix aquesta necessitat en un procés mesurable
Dokuflex combina BPM Low-Code, documental, signatura digital, integracions i IA per ajudar-te a automatitzar processos amb control, traçabilitat i capacitat d’evolució.
Preguntes freqüents
Què és NIS2?
És la Directiva (UE) 2022/2555, el termini de transposició nacional de la qual va vèncer el 17 d’octubre de 2024. Eleva el nivell d’exigència en ciberseguretat per a entitats essencials i importants de 18 sectors, amb mesures de gestió de riscos, responsabilitat de la direcció i notificació d’incidents.
Afecta la meva empresa?
NIS2 s’aplica a entitats essencials i importants de 18 sectors (energia, transport, banca, salut, aigua, infraestructura digital, AAPP, espai, fabricació crítica, etc.), normalment mitjanes i grans empreses d’aquests sectors. També et pot afectar de manera indirecta com a proveïdor d’una entitat subjecta, per les obligacions de seguretat de la cadena de subministrament.
Quins terminis de notificació imposa?
Davant d’un incident significatiu: alerta primerenca en 24 hores, notificació en 72 hores i informe final en un mes. Complir aquests terminis exigeix tenir el procés de registre i escalat d’incidents definit per endavant.
Quina responsabilitat té la direcció?
Els òrgans de direcció responen directament: han d’aprovar i supervisar les mesures de gestió de riscos, rebre formació obligatòria en ciberseguretat i responen de l’incompliment de l’entitat.
Quines sancions hi ha?
Per a entitats essencials, fins a 10 M€ o el 2% de la facturació global anual (la xifra que sigui més alta). Per a entitats importants, fins a 7 M€ o l’1,4% de la facturació global.
Articles relacionats
Veure’ls tots
Com implementar BPM Low-Code amb IA a la teva empresa sense complicar l’operació
Guia pràctica per arrencar un projecte BPM Low-Code amb IA amb focus, abast realista i resultats mesurables des de la primera fase.
7 avantatges del BPM Low-Code amb IA per a empreses que volen automatitzar millor
Resum dels beneficis més tangibles del BPM Low-Code amb IA quan l’empresa busca automatitzar amb més rapidesa, control i capacitat d’adaptació.
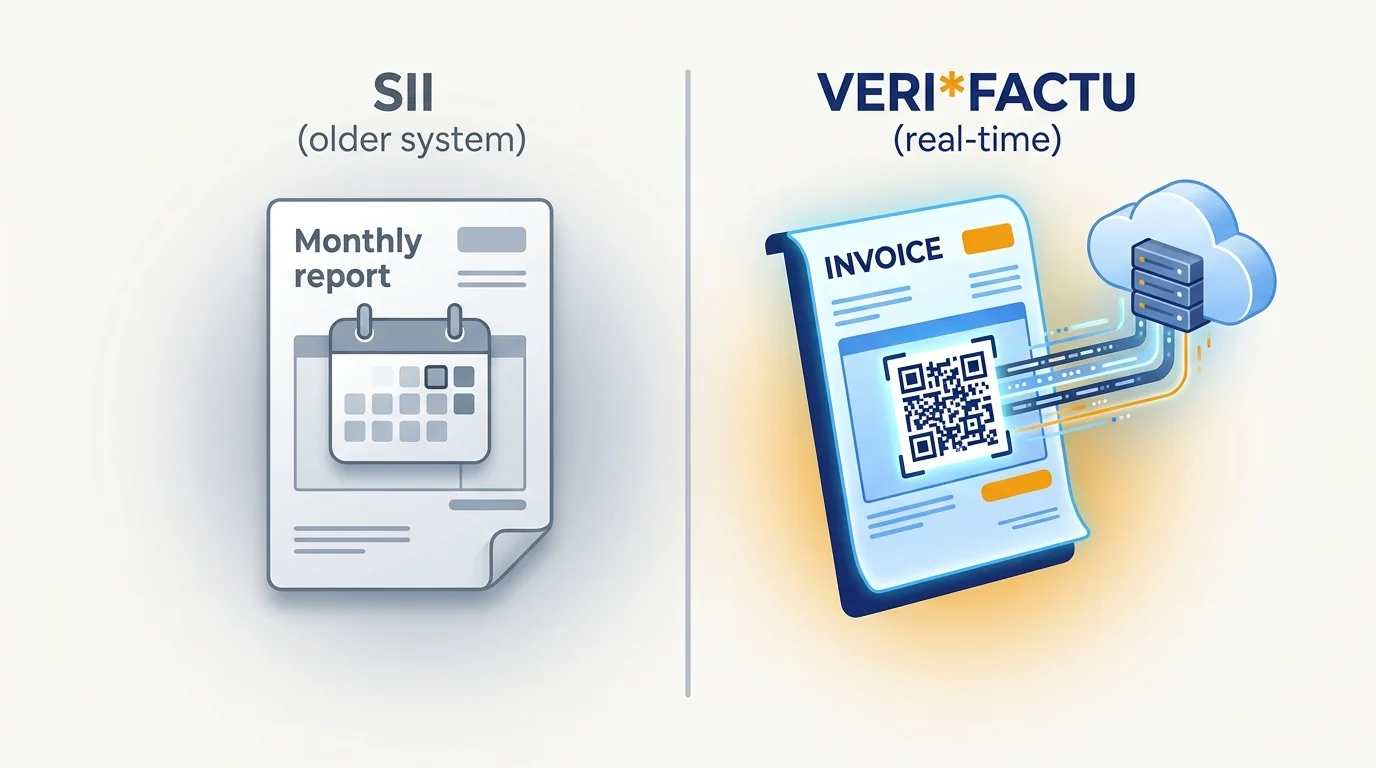
VERI*FACTU vs SII: diferències clau
Comparativa clara entre VERI*FACTU i SII per entendre l’abast, les obligacions i què necessita cada empresa per complir sense duplicitats.
Fonts oficials
Contingut informatiu verificat el 2026; no constitueix assessorament legal ni fiscal. Consulta sempre la font oficial vigent.