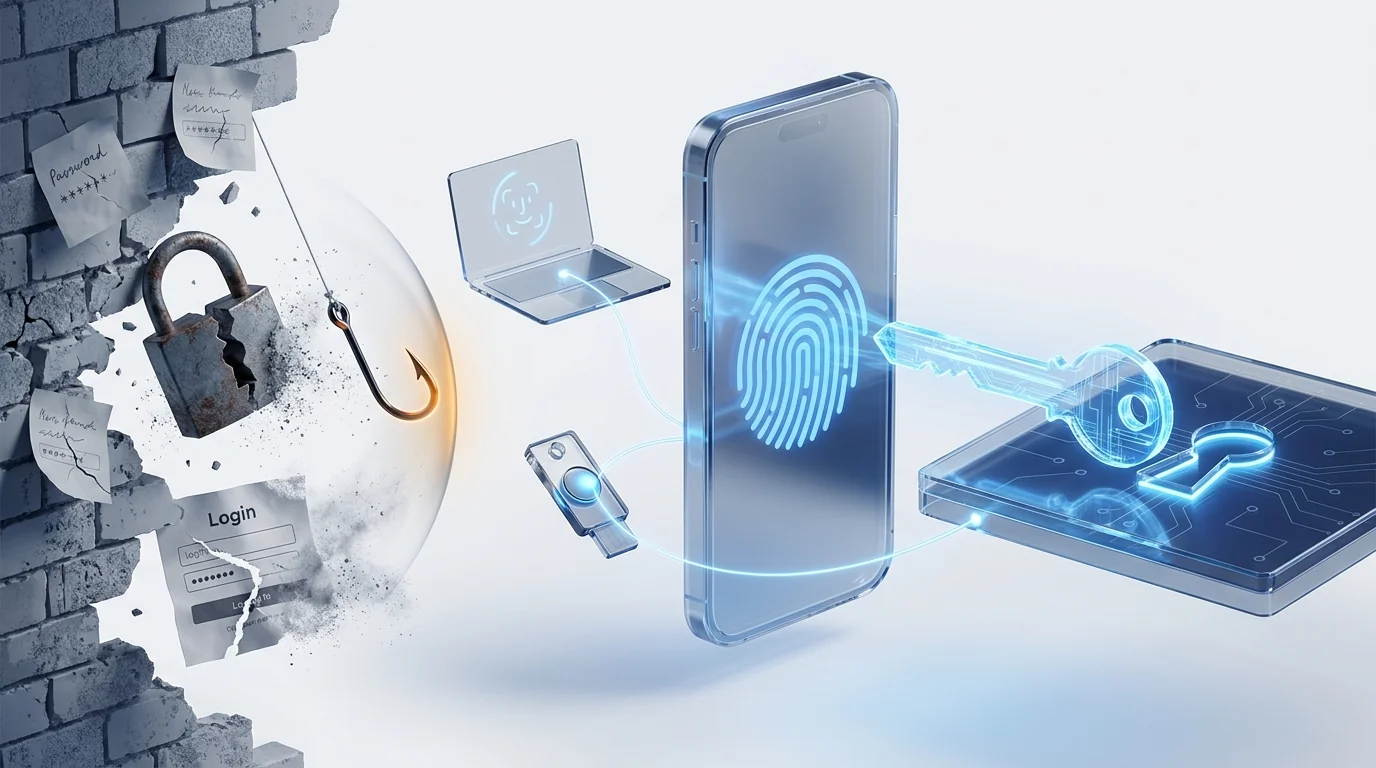
Una passkey substitueix la contrasenya (i el codi 2FA) per un parell de claus criptogràfiques: la privada viu al mòbil, al portàtil o en una clau de seguretat i es desbloqueja amb empremta, cara o PIN. Com que va lligada al domini legítim, no es pot escriure en un web fals: el phishing de credencials deixa de funcionar per disseny. Dokuflex ja permet iniciar sessió amb passkeys i fixar la política per a tota l’organització.
Què és una passkey (i per què no és «una altra contrasenya»)
Una passkey és una credencial de l’estàndard WebAuthn/FIDO2 basada en criptografia de clau pública. En registrar-la, el teu dispositiu genera un parell de claus: la privada queda desada al mòbil, al portàtil o en una clau de seguretat, protegida per empremta, cara o PIN; el servidor només emmagatzema la pública. En iniciar sessió, el servidor envia un repte únic i el dispositiu el signa després del desbloqueig biomètric. No s’escriu res. No viatja cap secret.
D’aquest disseny surten les tres propietats que la diferencien de qualsevol contrasenya:
- No hi ha res per recordar ni escriure: el «factor humà» — contrasenyes febles, reutilitzades o apuntades — desapareix de l’inici de sessió.
- No hi ha cap secret reutilitzable per robar: si algú filtra la base de dades del servidor, només obté claus públiques, inútils per suplantar ningú.
- Va lligada criptogràficament al domini: el navegador només signa per al domini on es va registrar la passkey. En un web clonat, senzillament no hi ha res per lliurar.
Hi ha dues variants: les passkeys sincronitzades (viatgen amb el teu compte d’Apple, Google o Microsoft entre els teus dispositius) i les lligades a maquinari (viuen en una clau física tipus YubiKey i no en surten — l’opció preferida per a perfils d’alt privilegi).
Per què el phishing continua funcionant (encara que tinguis 2FA)
El phishing no «hackeja» res: demana la contrasenya i l’usuari la hi dona. Per això fa anys que és entre els vectors d’atac més freqüents — el Data Breach Investigations Report de Verizon situa any rere any les credencials robades i el phishing al capdavant de les bretxes analitzades. I contra això, la formació ajuda però no tanca el forat: n’hi ha prou amb un clic amb presses.
El 2FA clàssic apuja el llistó, però no l’elimina. Un codi TOTP o per SMS també es pot escriure al lloc equivocat: els kits de phishing amb servidor intermediari invers (atacs adversary-in-the-middle) recullen contrasenya i codi en temps real i els reenvien al web legítim abans que caduquin. I les notificacions push tenen el seu propi taló d’Aquil·les: la fatiga de MFA, bombardejar l’usuari fins que accepta.
La passkey trenca el model sencer: com que el navegador només signa per al domini registrat, a dokuflex-seguro.com no apareix res per signar. L’usuari no pot regalar un secret que no coneix ni posseeix. De propina, desapareixen la reutilització de contrasenyes entre serveis, els post-its sota el teclat i bona part dels tiquets de «he oblidat la contrasenya».
Contrasenya, contrasenya + 2FA i passkey: la comparativa
| Contrasenya | Contrasenya + TOTP | Passkey | |
|---|---|---|---|
| Resisteix el phishing | No | Parcialment — el codi també es pot escriure en un web fals | Sí, per disseny — lligada al domini legítim |
| Què es filtra si roben el servidor | Hashes de contrasenyes atacables | Hashes + llavors TOTP | Només claus públiques, inservibles |
| Gestos en iniciar sessió | Escriure la contrasenya | Escriure contrasenya + obrir app + copiar codi | Un: empremta, cara o PIN |
| Tiquets de restabliment i oblits | Freqüents | Freqüents (i més fricció) | No hi ha res per oblidar |
| Compta com a MFA? | No | Sí | Sí — dispositiu + biometria/PIN en un gest |
Res d’això obliga a llençar el que ja tens: si la teva organització entra per SSO corporatiu (Active Directory, ADFS, OAuth, SAML) amb 2FA, les passkeys conviuen amb aquest esquema i el van substituint al ritme que decideixis.
NIS2, ENS i ISO 27001: què demanen i què aporta la passkey
Cap norma exigeix «passkeys» pel seu nom. Però totes les que afecten l’empresa espanyola empenyen en la mateixa direcció:
- NIS2: l’article 21 de la Directiva (UE) 2022/2555 inclou entre les mesures mínimes l’ús de «solucions d’autenticació multifactor o d’autenticació contínua». Si la teva empresa n’és dins l’abast — repassa-ho a la nostra guia de la directiva NIS2 — l’autenticació forta deixa de ser opcional.
- ENS: per treballar amb l’administració pública, l’Esquema Nacional de Seguretat exigeix mecanismes d’autenticació proporcionals a la categoria del sistema; en categories mitjana i alta, el doble factor és la norma. És el mateix marc que cobreix el nostre gestor documental preparat per a l’ENS.
- ISO 27001 i auditories de clients: el control d’accés és dels primers punts que revisa qualsevol auditor. Una política de passkeys aplicada a tota l’organització és evidència directa, i de les fàcils de demostrar.
Un matís que els reguladors ja recullen: no tota MFA val el mateix. La guia NIST SP 800-63B distingeix l’autenticació resistent al phishing — la criptogràfica, com FIDO2 — de la que no ho és (SMS, TOTP). Adoptar passkeys avui és situar-se on la regulació serà demà.
Com ho resol Dokuflex: passkeys amb política d’empresa
Dokuflex incorpora l’inici de sessió amb passkeys sobre l’estàndard WebAuthn/FIDO2 — i ho fa pensant en com s’administra en una empresa, no només en el gest de l’usuari:
- Un botó a l’inici de sessió: «Inicia sessió amb clau d’accés». Empremta, cara o clau de seguretat — sense contrasenya i sense codi 2FA, perquè la passkey val per tots dos.
- Diverses passkeys per usuari: cada persona registra les seves des del seu perfil — mòbil, portàtil, clau física — i si perd un dispositiu, entra amb un altre.
- Política per organització des d’un desplegable: desactivat, opcional o obligatori amb període de gràcia. I un mode estricte de «només claus maquinari» per a administradors i perfils amb accés a dades sensibles.
- Control del cicle de vida: l’administrador revoca a l’instant la passkey d’un dispositiu perdut, i la inscripció obligatòria fa que qui encara no té passkey la registri en entrar quan l’organització ho exigeix.
- Conviu amb el teu esquema actual: el SSO corporatiu i el 2FA TOTP de Dokuflex continuen allà; la passkey els substitueix usuari a usuari, sense migracions de cop.
Tot el flux — registre, inici de sessió sense contrasenya i polítiques — està verificat d’extrem a extrem i no requereix instal·lar res: navegador modern i el desbloqueig que ja fa servir cada dispositiu (Windows Hello, Face ID, empremta Android o clau FIDO2).
Demana una demo i mira l’inici de sessió amb passkey en directe →
Com desplegar passkeys sense fricció: pla en 5 passos
- Comença en «opcional» i amb IT. Activa la política en mode opcional i que l’equip tècnic la faci servir una o dues setmanes: sortiran els dubtes reals abans de tocar la resta.
- Demana dues passkeys per usuari. Mòbil + portàtil, o dispositiu + clau física. És la diferència entre «he perdut el mòbil» com a incidència menor o com a bloqueig.
- Passa a «obligatori» amb període de gràcia. La inscripció obligatòria fa la feina per tu: cada usuari registra la seva passkey en entrar, sense campanyes de correus ni persecució individual.
- Claus maquinari per als perfils crítics. Administradors, finances i qui signi o aprovi: mode «només claus maquinari», que la clau no viatgi sincronitzada.
- Defineix el circuit de pèrdua i mesura. Qui revoca, com es torna a inscriure, i una dada abans/després: els tiquets de restabliment de contrasenya. És el ROI més fàcil d’ensenyar a la direcció.
Preguntes freqüents
Què és una passkey i en què es diferencia d’una contrasenya? +
Una passkey és una credencial de l’estàndard WebAuthn/FIDO2 formada per un parell de claus criptogràfiques: la privada queda desada al teu dispositiu (mòbil, portàtil o clau de seguretat) i es desbloqueja amb empremta, cara o PIN; el servidor només emmagatzema la pública. En iniciar sessió no s’escriu ni es transmet cap secret reutilitzable: el dispositiu signa un repte únic. Per això una passkey no es pot endevinar, no serveix de res si es filtra la base de dades i no es pot introduir en un web fals.
Les passkeys substitueixen el doble factor (2FA)? +
Sí. Una passkey combina una cosa que tens (el dispositiu on viu la clau privada) amb una cosa que ets o saps (l’empremta, la cara o el PIN que el desbloquegen), així que és autenticació multifactor en un sol gest. A Dokuflex la passkey substitueix la contrasenya i el codi TOTP en el mateix inici de sessió; el 2FA clàssic continua disponible per a qui encara no l’ha registrada.
Què passa si un empleat perd el mòbil o la clau de seguretat? +
Cada usuari pot registrar diverses passkeys (mòbil, portàtil, clau física), de manera que perdre un dispositiu no el deixa fora. L’administrador revoca des del tauler la passkey del dispositiu perdut i deixa de valer a l’instant. A més, la clau privada no surt mai del dispositiu i està protegida per biometria o PIN, de manera que qui el trobi no la pot fer servir sense aquest desbloqueig.
Les passkeys són obligatòries per complir NIS2, ENS o ISO 27001? +
Cap norma exigeix passkeys pel seu nom, però totes tres empenyen en aquesta direcció: NIS2 exigeix solucions d’autenticació multifactor o contínua quan escaigui, l’ENS demana mecanismes d’autenticació robustos segons la categoria del sistema, i ISO 27001 obliga a controlar l’accés de manera proporcional al risc. La guia NIST SP 800-63B distingeix a més la MFA resistent al phishing — la basada en criptografia, com FIDO2 — de la que no ho és, com els codis per SMS o TOTP.
Què necessita la meva empresa per fer servir passkeys a Dokuflex? +
Res per instal·lar: un navegador actual i dispositius amb Windows Hello, Touch ID/Face ID, empremta a Android o una clau FIDO2 (YubiKey o similar). L’administrador tria la política de l’organització des d’un desplegable — desactivat, opcional o obligatori amb període de gràcia — i cada usuari registra les seves passkeys des del seu perfil en un minut. També hi ha un mode estricte que només admet claus de seguretat maquinari.
Pot l’empresa obligar tots els usuaris a fer servir passkey? +
Sí. La política «obligatori» activa la inscripció obligatòria: l’usuari que encara no té passkey n’ha de registrar una en iniciar sessió abans de continuar, amb un període de gràcia configurable per no frenar l’operativa el primer dia. Per als administradors i perfils amb accés a dades sensibles es pot exigir a més que la passkey resideixi en una clau de seguretat maquinari, no al mòbil ni al portàtil.
Deixa el phishing sense credencials per robar
Reserva una sessió de 30 minuts: veiem l’inici de sessió amb passkey en directe, repassem la teva política d’accés actual i en sortim amb el pla de desplegament — opcional primer, obligatori amb gràcia després, claus maquinari per als perfils crítics.