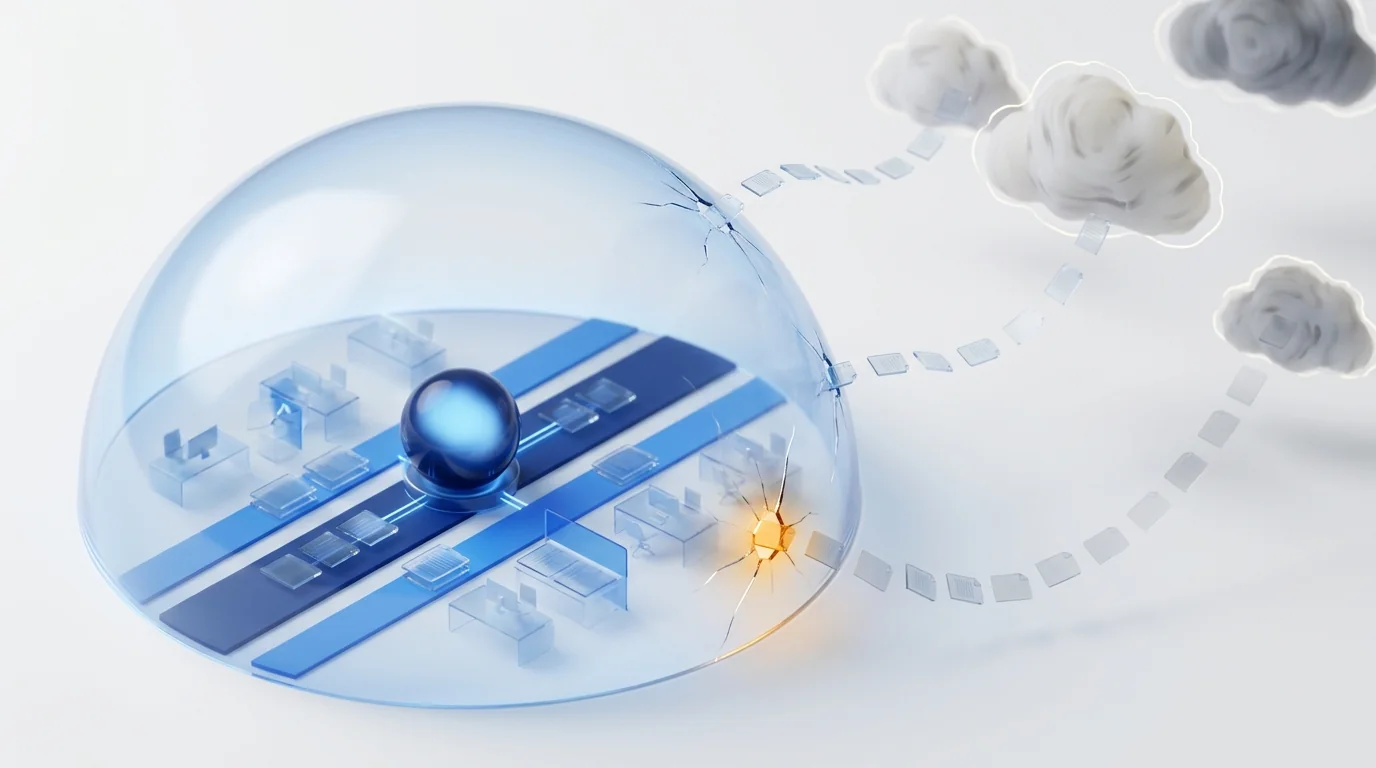
Le shadow AI désigne l'usage d'outils d'intelligence artificielle que l'entreprise n'a ni approuvés ni contractualisés. Le risque n'est pas l'usage en soi, c'est que l'information d'entreprise quitte le périmètre sans contrat, sans trace et sans possibilité de la récupérer. IBM l'associe à 20 % des violations étudiées en 2025 et à environ 670 000 $ de surcoût par incident. On corrige cela par un catalogue d'outils approuvés, une règle claire sur ce qui ne sort jamais, et une alternative interne aussi commode.
Ce qu'est le shadow AI, et pourquoi ce n'est pas le shadow IT d'hier
Le shadow IT figure depuis vingt ans au vocabulaire de toute direction informatique : le salarié qui enregistre un fichier dans un cloud personnel parce que le serveur de l'entreprise rame. Agaçant, mais circonscrit. Le fichier avait changé d'endroit ; il restait le même fichier et pouvait être récupéré.
Le shadow AI change deux choses, et les deux comptent :
- La donnée ne se déplace pas : elle est remise. Le salarié ne range pas le contrat ailleurs, il le donne à un tiers pour qu'il le traite. Ce qu'il advient ensuite de ce texte dépend de conditions d'utilisation que personne dans l'entreprise n'a lues ni négociées.
- Il n'y a aucune trace d'achat. Le shadow IT classique laissait des indices : une installation, un abonnement, un paiement par carte d'un service. Ici, un onglet suffit. Les indicateurs dont la DSI se sert pour repérer les outils non approuvés ne se déclenchent tout simplement pas.
D'où la dispersion des enquêtes sectorielles — selon l'étude, entre la moitié et les quatre cinquièmes des salariés reconnaissent utiliser une IA non approuvée — mais leur accord sur l'essentiel : le chiffre est toujours bien plus élevé que ne le croit la direction. Parce que la bonne question n'est pas « combien de personnes utilisent l'IA ? » mais « combien ont trouvé un raccourci qui leur fait gagner une heure par jour et n'y renonceront pas ? ».
Pourquoi cela arrive : de la friction, pas de la rébellion
Mieux vaut retirer la charge morale du sujet, car c'est elle qui empêche de le régler. Personne ne colle un contrat dans un chat public pour nuire à son employeur. On le fait parce qu'il faut résumer quarante pages avant dix-huit heures et que l'outil fonctionne.
Les quatre frictions qui produisent du shadow AI sont presque toujours les mêmes :
- Il n'existe pas d'alternative interne. L'entreprise ne propose aucun outil d'IA, ou celui qu'elle propose est moins bon que le gratuit du dehors.
- Demander l'autorisation prend plus de temps que le travail. Si référencer un outil demande six semaines de comité, l'outil s'utilise sans référencement.
- La règle n'existe pas, ou personne ne l'a lue. « Utiliser l'IA avec discernement » n'est pas une politique : cela ne dit pas quelle information peut sortir et laquelle non.
- Le processus impose le copier-coller. Quand l'information vit dans des PDF épars, des courriels et des tableurs, quelqu'un doit l'extraire à la main — et une fois dehors, peu importe où elle est collée.
La quatrième est la plus intéressante, car elle pointe un problème d'architecture et non de comportement. Un processus qui ne peut s'achever qu'en recopiant des données d'un écran à l'autre fabrique du shadow AI, et aucune note de service ne l'empêchera.
Ce qui sort réellement
Dans les cas documentés, ce qui sort n'est pas anecdotique : c'est l'actif. Voici la classification utile pour rédiger une politique, par gravité croissante.
| Ce qui est collé dans le chat | Ce qui est en jeu |
|---|---|
| Un texte générique, pour améliorer la formulation | Rien de significatif. C'est l'usage qu'il faut autoriser explicitement, pour ne pas le confondre avec le reste. |
| Une proposition commerciale ou une grille tarifaire | Secret des affaires. Aucune sanction administrative, mais une position concurrentielle perdue si cela finit au mauvais endroit. |
| Un bulletin de paie, un dossier médical, un fichier clients | Données personnelles traitées par un tiers sans contrat de sous-traitance et, souvent, sans base légale ni information des personnes. |
| Un contrat client | Violation de l'accord de confidentialité signé avec ce client. Le dommage est contractuel et immédiat. |
| Du code source propriétaire, ou des identifiants collés « pour vérification » | Propriété intellectuelle et surface d'attaque. Des identifiants dans un historique de conversation sont des identifiants compromis. |
La frontière à expliciter ne passe pas par l'outil mais par le type d'information. Une politique qui dit « l'IA est interdite » est enfreinte dès le premier jour ; une politique qui dit « aucune donnée personnelle, aucun contrat et aucun code dans des outils hors catalogue » tient en une phrase et s'applique.
Ce que cela coûte : les chiffres qui existent déjà
La discussion sur le shadow AI reste théorique jusqu'à ce qu'un chiffre apparaisse. Le rapport d'IBM sur le coût d'une violation de données pour 2025 en fournit trois à garder sous la main :
- Une organisation touchée sur cinq a déclaré que le shadow AI était impliqué.
- Ces violations ont coûté en moyenne environ 670 000 dollars de plus que celles sans ce facteur.
- 97 % des organisations victimes d'une violation liée à l'IA n'avaient aucun contrôle d'accès sur ces systèmes.
Dans le même rapport, environ deux tiers des organisations étudiées n'avaient pas de politique de gouvernance de l'IA ou étaient encore en train de la rédiger. Autrement dit : le problème n'est pas que les contrôles échouent, c'est que dans la plupart des cas il n'en existe encore aucun qui puisse échouer. C'est là qu'un après-midi de travail rapporte plus que n'importe quel outil.
Ce que le droit exige déjà
Même si personne n'a encore frappé à votre porte, le cadre européen vous oblige déjà sur deux fronts distincts.
RGPD. Si un salarié colle des données personnelles dans un outil externe, cet outil agit comme sous-traitant. Sans contrat de sous-traitance au titre de l'article 28 du règlement (UE) 2016/679, sans registre des traitements et sans garanties sur le lieu du traitement, la communication est illicite. Et la responsabilité incombe au responsable de traitement — l'entreprise —, pas au salarié.
Règlement sur l'IA. Le règlement (UE) 2024/1689 a introduit à son article 4, applicable depuis le 2 février 2025, un devoir de maîtrise de l'IA : les déployeurs doivent veiller à un niveau suffisant de compétence de leur personnel, conscience des risques comprise. Et depuis le 2 août 2026 s'appliquent les obligations de transparence de l'article 50. Difficile de former des équipes à des outils dont on ignore l'existence. Nous le développons dans ce qu'exige le règlement européen sur l'IA de l'automatisation des processus.
Pour la lecture française du sujet, nous avons détaillé la position de la CNIL sur l'IA et le RGPD.
Pourquoi l'interdiction est la pire des politiques
La réaction instinctive — bloquer les domaines, diffuser une interdiction — échoue pour une raison simple : elle ne supprime pas le besoin. Le rapport fait toujours quarante pages et l'heure de rendu n'a pas bougé. Seuls changent le lieu où le travail se fait et le fait que l'entreprise en soit informée ou non.
Bloquer a aussi un double coût rarement comptabilisé :
- L'usage bascule vers le téléphone personnel, où il n'y a ni proxy, ni journal, ni la moindre possibilité de contrôle. On passe d'un risque visible à un risque invisible.
- On perd la conversation. Qui a trouvé un bon cas d'usage cesse de le partager, et avec lui disparaît l'information qui aurait permis d'en faire un processus officiel faisant gagner des heures à tout un service.
La politique qui marche ressemble à celle appliquée en son temps au stockage en ligne : on n'a pas interdit d'enregistrer des fichiers hors du serveur, on a offert un meilleur endroit et dit clairement ce qui ne pouvait pas en sortir.
Plan de 30 jours pour reprendre la main
Nul besoin d'un programme de gouvernance de douze mois pour cesser de naviguer à l'aveugle. Quatre semaines suffisent pour passer de « nous ne savons rien » à « nous avons un cadre et il fonctionne ».
- Semaine 1 — Regarder. Trois sources : les journaux de sortie du proxy ou du pare-feu (quels domaines d'IA, depuis quels services), l'inventaire des applications connectées par OAuth à la messagerie et à la bureautique, et une enquête anonyme de cinq questions sur les usages. L'enquête explique ce que les journaux ne disent pas.
- Semaine 2 — Écrire une règle qui tient en une phrase. Quelle information ne sort jamais (données personnelles, contrats, code, identifiants), quels outils sont approuvés et à qui s'adresser en cas de doute. Une page. Si elle en fait douze, personne ne la lit.
- Semaine 3 — Offrir une meilleure alternative. Un ou deux outils sous contrat, avec traitement dans l'Union européenne et sans usage des données pour l'entraînement. Sans cela, les deux étapes précédentes sont lettre morte.
- Semaine 4 — Ouvrir un canal rapide. Un formulaire de demande de référencement d'un nouvel outil, avec engagement de réponse sous cinq jours ouvrés. La vitesse de ce canal détermine le niveau de shadow AI de l'année suivante, plus que toute autre mesure.
Une remarque sur la semaine 3 : l'alternative interne ne gagne pas parce qu'elle est maison, elle gagne parce qu'elle est commode. Si elle exige trois clics de plus qu'un nouvel onglet, elle perd.
Comment Dokuflex le résout : la donnée n'a pas à sortir
Le shadow AI naît d'un manque précis : l'information est à un endroit et l'intelligence à un autre, quelqu'un doit donc faire le pont en copiant-collant. La façon structurelle de refermer cet écart consiste à faire travailler l'IA là où le document se trouve déjà.
- L'IA s'exécute dans le processus. Classer une facture, extraire les champs d'un contrat ou résumer un dossier se fait comme une étape du flux dans Dokuflex BPM low-code, sur le document déjà présent dans la gestion documentaire. Personne n'a besoin d'exporter quoi que ce soit pour demander de l'aide.
- Les droits sont hérités, pas réinventés. L'assistant voit exactement ce que voit l'utilisateur qui l'appelle : même authentification, mêmes rôles, mêmes dossiers. C'est la différence entre une IA reliée à l'annuaire d'entreprise et un onglet anonyme.
- Il reste une trace. Chaque intervention de l'IA est enregistrée comme une action du dossier : quel document, quelle opération, quel utilisateur et quand. C'est ce qui rend une réponse auditable et permet de répondre à un contrôle sans rien reconstituer.
- Le traitement reste maîtrisé. Le modèle est interrogé avec le contexte strictement nécessaire et sous contrat, selon l'architecture décrite dans LLM et RAG en conformité avec le RGPD européen. L'entreprise sait ce qui sort, vers où et avec quelles garanties.
Sans fioritures : aucune fonctionnalité ne « supprime le shadow AI ». En revanche, on peut lui retirer sa raison d'être. Quand demander un résumé dans le dossier va plus vite que d'ouvrir un onglet et d'y coller le PDF, le raccourci cesse d'être rentable.
Demandez une démo et voyez l'IA travailler sur vos propres documents →
Questions fréquentes
Qu'est-ce que le shadow AI ? +
C'est l'usage d'outils d'intelligence artificielle dans l'entreprise sans que l'organisation les ait approuvés, contractualisés ni évalués : un assistant conversationnel ouvert dans le navigateur personnel, une extension qui résume les courriels, un traducteur en ligne dans lequel on colle un contrat. Aucun contrat, aucune trace et aucun contrôle sur la destination finale de l'information transmise.
En quoi est-ce différent du shadow IT classique ? +
Dans le shadow IT classique, le salarié stockait un fichier dans un service non approuvé : la donnée se déplaçait, mais restait le même fichier et pouvait être récupérée ou supprimée. Avec le shadow AI, le salarié confie le contenu à un tiers pour qu'il le traite, et ce contenu peut être conservé, utilisé pour améliorer un service ou exposé lors d'une violation. De plus, l'adoption ne passe par aucun achat : un onglet suffit, si bien que les signaux habituels de dépense ou d'installation ne se déclenchent jamais.
Combien coûte le shadow AI à une entreprise ? +
Le rapport d'IBM sur le coût d'une violation de données 2025 chiffre à 20 % les organisations ayant subi une violation impliquant du shadow AI, avec un surcoût moyen d'environ 670 000 dollars par rapport aux incidents sans ce facteur. Le même rapport indique que 97 % des organisations touchées par une violation liée à l'IA n'avaient aucun contrôle d'accès sur ces systèmes.
Interdire l'IA règle-t-il le problème ? +
Non, cela le cache. L'interdiction ne supprime pas le besoin qui a conduit le salarié à chercher l'outil : le rapport de quarante pages doit toujours être résumé avant dix-huit heures. Ce qui change, c'est qu'il n'en parle plus : l'entreprise perd alors la seule source d'information dont elle disposait sur ce qui est utilisé et pourquoi. Un catalogue court d'outils approuvés, une règle claire sur ce qui ne sort jamais et un canal rapide pour demander un nouvel outil fonctionnent bien mieux.
Qu'exige le règlement européen sur l'IA à ce sujet ? +
Le règlement (UE) 2024/1689 impose depuis le 2 février 2025, à son article 4, un devoir de maîtrise de l'IA : les déployeurs doivent veiller à un niveau suffisant de compétence en IA de leur personnel, y compris la conscience des risques. Depuis le 2 août 2026 s'appliquent en outre les obligations de transparence de l'article 50, qui visent l'interaction avec les systèmes d'IA et les contenus générés artificiellement. Un personnel qui utilise des outils dont l'entreprise ignore l'existence est, par définition, un personnel qu'elle n'a pas pu former.
Par où commencer pour détecter le shadow AI ? +
Par trois sources presque toujours disponibles : les journaux de sortie du pare-feu ou du proxy (quels domaines d'IA sont visités, depuis quels services), l'inventaire des extensions et applications connectées par OAuth à la messagerie et à la bureautique, et une enquête interne anonyme sur les usages. Ensemble, elles donnent une cartographie exploitable en une semaine, et l'enquête révèle les usages que les journaux n'expliquent pas.
Quelles informations ne doivent jamais entrer dans une IA non approuvée ? +
Les données personnelles de clients, patients ou salariés ; les contrats et grilles tarifaires ; le code source propriétaire ; tout ce qui relève du secret des affaires ou d'un accord de confidentialité conclu avec un tiers ; et toute donnée soumise à une obligation sectorielle de conservation. La règle qui se retient le mieux est simple : ce que vous n'enverriez pas par courriel à un prestataire sans contrat signé, ne le collez pas dans un chat d'IA.
Sources
- IBM — Cost of a Data Breach Report 2025 : implication du shadow AI dans les violations, surcoût associé et absence de contrôles d'accès et de politique de gouvernance.
- Règlement (UE) 2024/1689 (règlement sur l'IA) : article 4, maîtrise de l'IA ; article 50, obligations de transparence.
- Règlement (UE) 2016/679 (RGPD) : article 28, traitement par un sous-traitant.
Retirez au raccourci sa raison d'être
Réservez 30 minutes : nous prenons un processus réel de votre entreprise, regardons quelle information est recopiée à la main aujourd'hui et ce qu'il faudrait pour que l'IA travaille sur le document sans qu'il quitte la maison. Sans engagement et sans présentation produit.